Qu'est-ce que SupaCove ?
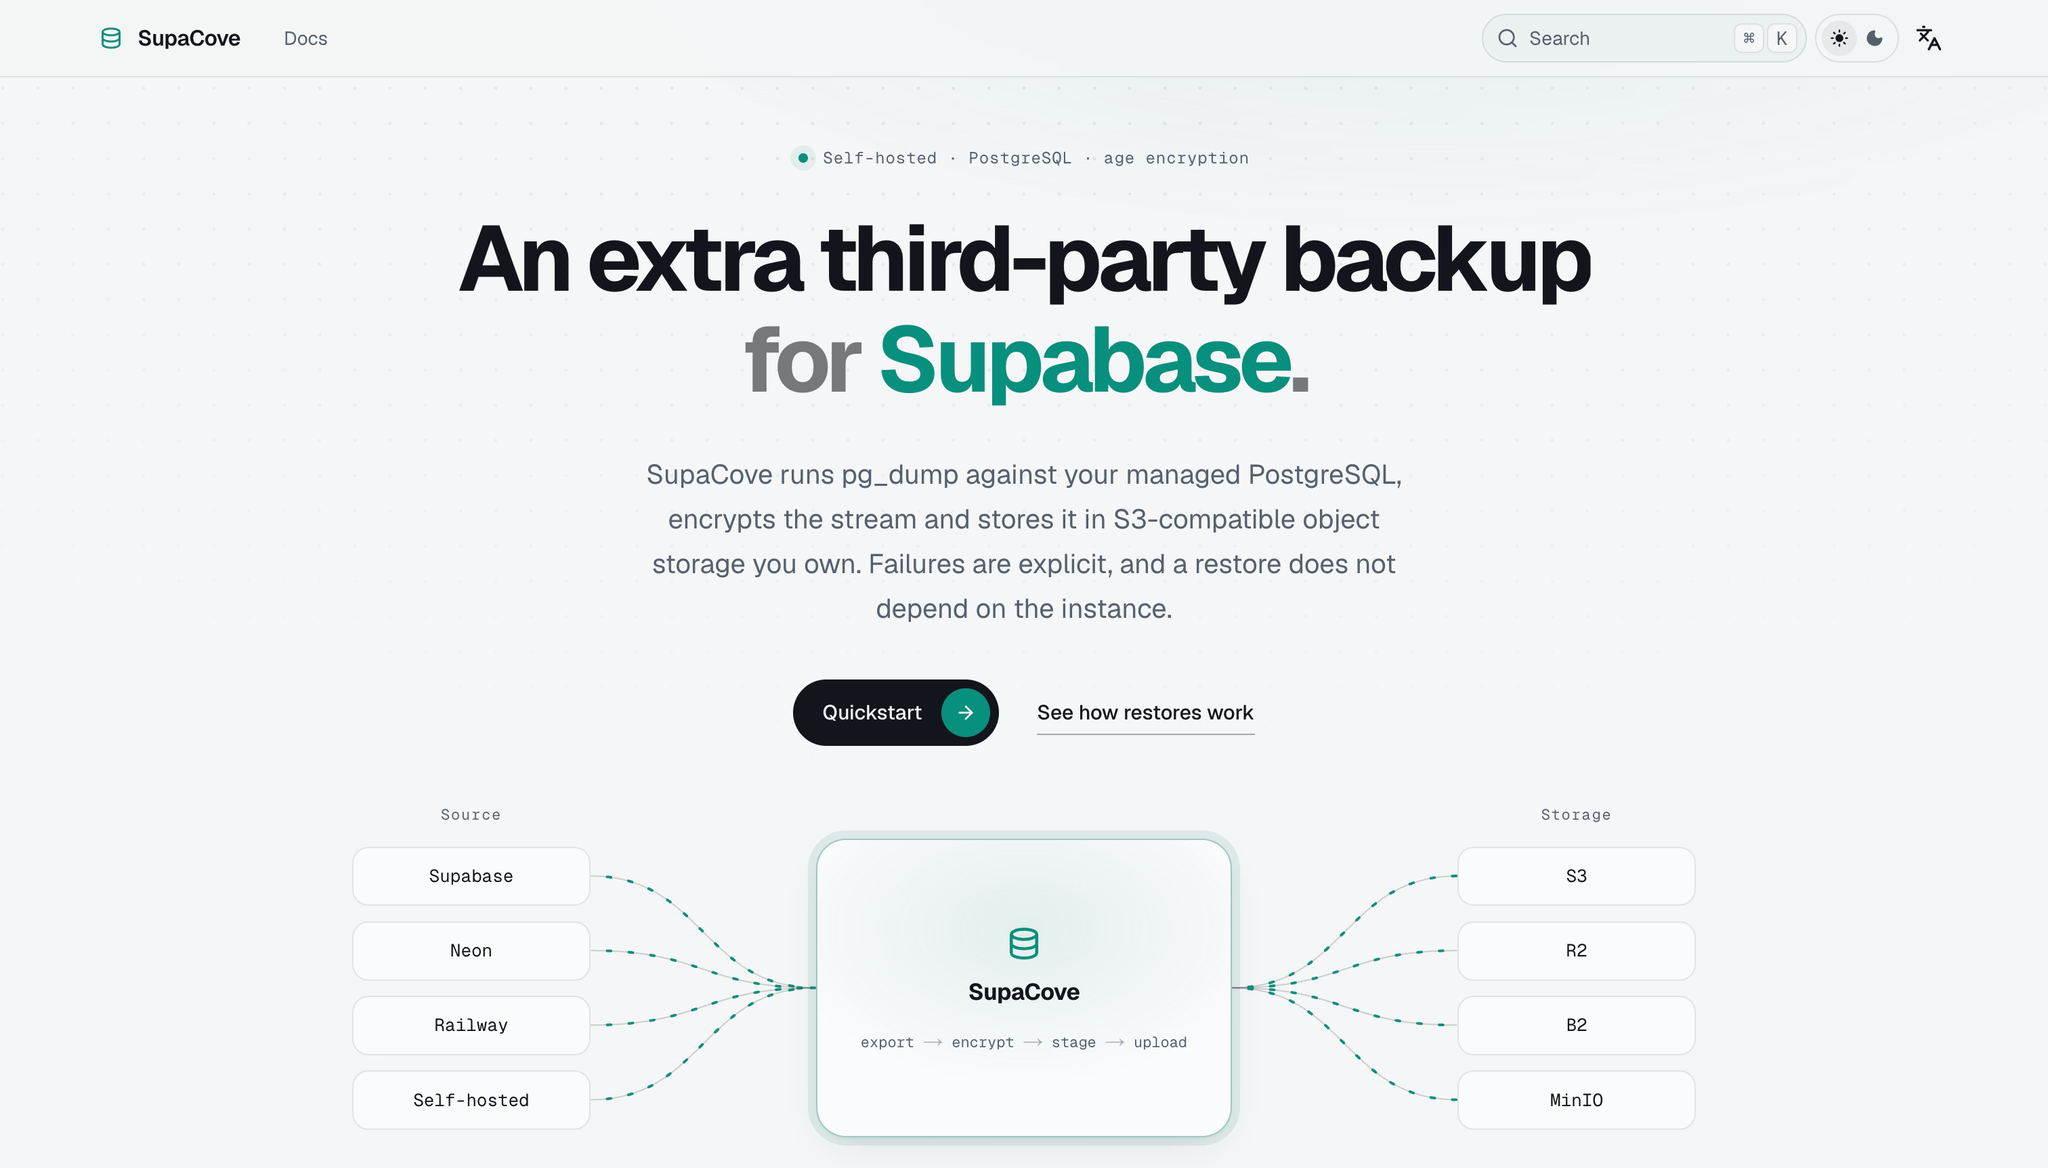
SupaCove est un outil de sauvegarde PostgreSQL auto-hébergé qui exécute pg_dump sur votre base de données managée, chiffre le flux obtenu avec age, et le stocke dans un stockage objet compatible S3 que vous possédez. L'ensemble du processus est divisé en six étapes clairement définies : export, chiffrement, mise en attente, téléversement, vérification et notification. Toute défaillance lors de l'export, du chiffrement ou de la validation fait passer la tâche en échec — jamais en réussite. L'idée directrice est simple : perdre l'instance, garder la sauvegarde.
À qui cela s'adresse
- Utilisateurs de Supabase, Neon et Railway sur offres gratuites — sauvegardes automatiques planifiées, avec purge des anciennes selon votre politique de rétention.
- Équipes sur Postgres managé payant — conservez une copie tierce chiffrée dans un stockage objet que vous contrôlez, en complément des sauvegardes de la plateforme.
- Tous ceux qui veulent une restauration sans l'instance d'origine — la restauration ne nécessite que le texte chiffré, une identité age hors ligne et le script de récupération.
Fonctionnalités clés
Pipeline de sauvegarde en six étapes
Chaque sauvegarde passe par l'export, le chiffrement, la mise en attente, le téléversement, la vérification et la notification. Une défaillance lors de l'export, du chiffrement ou de la validation marque la tâche comme échouée, tandis que la vérification et la notification ont leur propre statut distinct.
Chiffrement age avec une identité hors ligne
Les sauvegardes sont chiffrées avec age pendant le dump, via X25519 et ChaCha20-Poly1305 au sein d'une bibliothèque intégrée — aucune CLI age externe n'est requise. Par défaut, l'instance ne détient que le destinataire public ; l'identité qui déchiffre reste hors ligne, entre vos mains.
Kit de récupération autonome
La récupération nécessite exactement trois éléments : le texte chiffré *.dump.age accompagné de son manifeste, votre identity.txt hors ligne, et le script restore.sh. Le manifeste se décrit lui-même avec la version du serveur, le nombre de tables, le SHA-256 et l'empreinte du destinataire, si bien que la base de données de métadonnées n'est pas un prérequis.
Gestion explicite des échecs
Les tâches interrompues par un arrêt sont enregistrées comme interrompues plutôt que faussement échouées, et le redémarrage relance automatiquement le téléversement lorsque les conditions de reprise sont réunies. Les mots de passe et identifiants sont masqués dans les journaux, les erreurs d'API, l'historique des tâches et les métriques.
Ce qui distingue
Perdre l'instance, garder les sauvegardes.
Cette phrase résume la promesse centrale : votre récupération ne dépend pas de la survie de l'instance de base de données d'origine. Le manifeste est auto-descriptif, donc même sans la base de données de métadonnées, vous disposez de tout le nécessaire pour restaurer. Combiné à l'identité age hors ligne, cela rend les sauvegardes de SupaCove véritablement portables plutôt que liées à un système en fonctionnement.
À découvrir si…
Vous faites tourner PostgreSQL sur une plateforme managée et souhaitez une copie chiffrée qui vous appartient, à partir de laquelle vous pouvez réellement restaurer. C'est particulièrement pertinent si vous êtes sur une offre gratuite dépourvue de sauvegardes automatiques, ou si vous voulez une copie tierce indépendante de la rétention de votre fournisseur. Si perdre l'instance tout en gardant la sauvegarde vous semble être le bon compromis, SupaCove est conçu exactement pour cela.