AI Sigilとは?
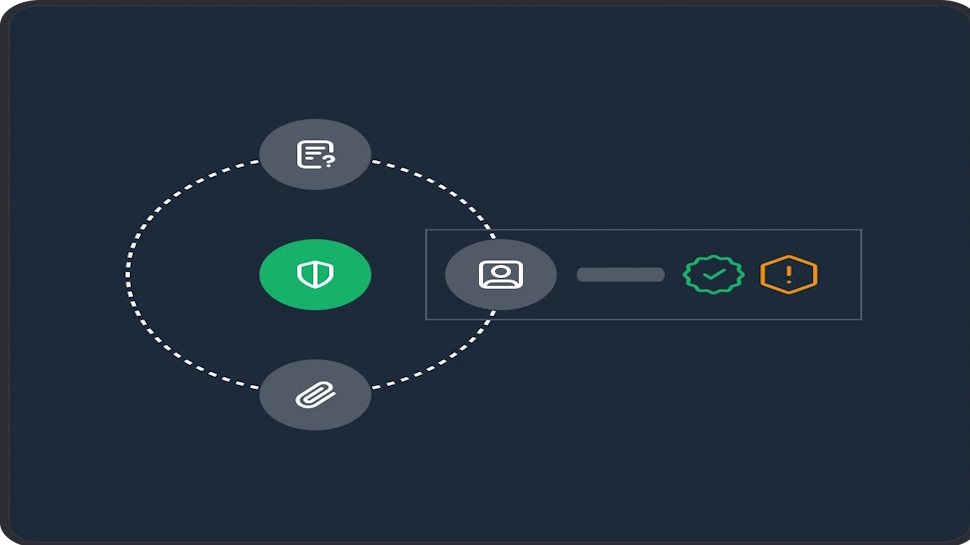
AI Sigilは、AIシステムを規制上の義務にマッピングし、管理策を追跡し、コンプライアンスを証明するエビデンスを収集するAIガバナンスプラットフォームです。通常は別々のツールに存在する3つの要素、すなわち運用しているAIのインベントリ、各システムに適用されるルール、そしてそれらを満たしている証拠をつなぎます。すべての管理策は法律を逐語的に引用し、すべてのエビデンスはそれを要求する規制からワンクリックの場所にあります。プラットフォームはEUでホストされ、GDPRに準拠しており、ガバナンスプロセスが追いつくよりも速くAIをリリースするチームのために作られています。
対象となるユーザー
- コンプライアンスチーム:監査パッケージを手作業で組み立てることなく、義務からエビデンスまでの防御可能な記録を必要とするチーム。
- 法務チーム:規制条文そのものを、言い換えではなく、すべての管理策に紐づけたいチーム。
- AI開発チーム:システムを統制するワークフローから離れることなく、システムを登録・分類する必要があるチーム。
主な機能
AIシステムの登録と分類
AIシステムを追加し、分類し、その構成要素(モデル、データセット、アクション、インターフェース、ユースケース)をマッピングします。分類が下流で適用されるものを決定するため、同じ登録簿が「どのAIを運用しているか?」と「どのルールがそれを拘束するか?」の両方に答えます。
フレームワークの有効化
該当するフレームワークを有効にすると、管理策と義務が自動的に投入され、各システムのリスクレベルとあなたの役割に応じてスコープが設定されます。EU AI Actのカバレッジは113条にわたり62の管理策にマッピングされ、プロバイダーとデプロイヤーの役割が区別され、コンテンツは最小リスク、限定的リスク、高リスク、GPAI、システミックGPAIの分類に適応します。ISO 42001は10の箇条と38の附属書A管理策を追加し、AIライフサイクルの役割が区別され、共通のカバレッジについてEU AI Act管理策ライブラリとの整合が図られています。
事前構築済みの評価
すべての管理策について、評価フォームは質問、エビデンス要件、完了ロジックを含めて構築済みの状態で提供されます。評価をゼロから設計するのではなく、各管理策に取り組み、評価に回答し、エビデンスを添付します。
自己構築型の監査証跡
インベントリ、リスク分類、役割、管理策の完了、エビデンスが同じワークフロー内に存在します。監査パッケージは最後に組み立てられるのではなく、ガバナンス作業の副産物として生成されます。
際立っている点
何が適用されるかを知る。コンプライアンスを証明する。
この組み合わせが設計の核心です。ほとんどのガバナンスツールは義務のマッピングで止まるか、文書の保管で止まりますが、AI Sigilは規制条文とエビデンスを同じ場所に保つため、すべての主張がそれを要求する条文に結びつきます。管理策とエビデンス要件も規制の変更に合わせて最新の状態に保たれるため、チームは変更履歴ではなく評価作業に取り組むことができます。
こんな方におすすめ
EU AI Actの義務に備えており、どの条文がどのシステムを拘束するかを知る必要がある場合、またはISO/IEC 42001マネジメントシステムを構築中で、規格の箇条と附属書A管理策をあらかじめ構造化された状態で求めている場合。ポリシー、エビデンス、意思決定が現在、監査を想定して作られていないツールに散在している場合も一見の価値があります。14日間の無料トライアルが利用可能で、NIST AI RMFのカバレッジは近日提供予定として記載されています。