AI Sigil이란 무엇인가요?
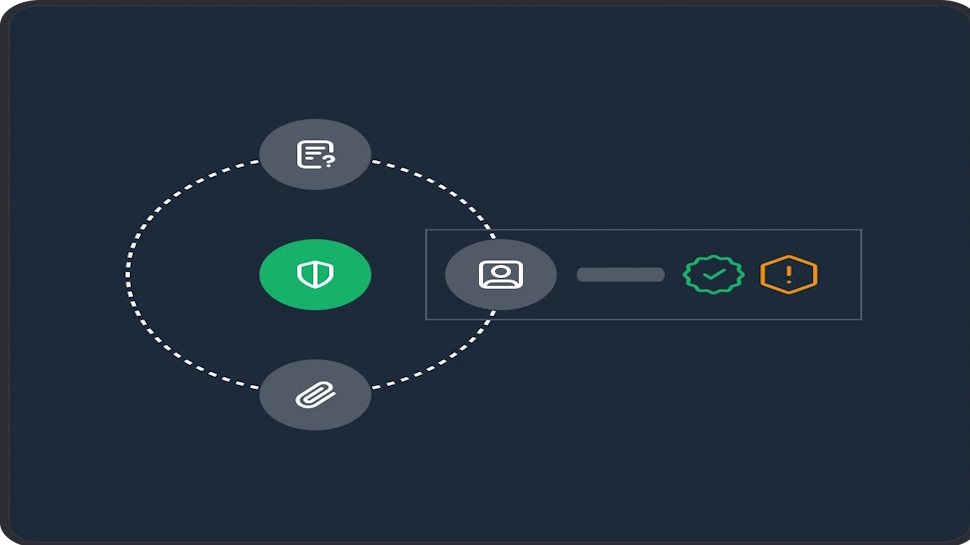
AI Sigil은 AI 시스템을 규제 의무에 매핑하고, 통제 항목을 추적하며, 규정 준수를 입증하는 증거를 수집하는 AI 거버넌스 플랫폼입니다. 일반적으로 별도의 도구에 흩어져 있는 세 가지, 즉 운영 중인 AI의 인벤토리, 각 시스템에 적용되는 규칙, 그리고 이를 준수했음을 입증하는 증거를 하나로 연결합니다. 모든 통제 항목은 법률을 그대로 인용하며, 모든 증거는 이를 요구하는 규정에서 클릭 한 번 거리에 있습니다. 이 플랫폼은 EU에서 호스팅되고 GDPR을 준수하며, 거버넌스 프로세스가 따라잡지 못할 속도로 AI를 출시하는 팀을 위해 만들어졌습니다.
누구를 위한 것인가요
- 컴플라이언스 팀: 감사 자료를 수작업으로 구성하지 않고도 의무에서 증거로 이어지는 방어 가능한 추적 경로가 필요한 팀.
- 법무 팀: 규제 문구를 요약한 것이 아니라, 모든 통제 항목에 규제 원문 자체를 첨부하고 싶은 팀.
- AI 개발 팀: 시스템을 관리하는 워크플로를 벗어나지 않고도 시스템을 등록하고 분류해야 하는 팀.
주요 기능
AI 시스템 등록 및 분류
AI 시스템을 추가하고, 분류하고, 그 구성 요소(모델, 데이터셋, 액션, 인터페이스, 사용 사례)를 매핑합니다. 분류가 다운스트림에 적용되는 내용을 결정하므로, 동일한 등록부가 "우리는 어떤 AI를 운영하는가?"와 "어떤 규칙이 그것을 구속하는가?"라는 질문에 모두 답합니다.
프레임워크 활성화
적용되는 프레임워크를 켜면 통제 항목과 의무가 자동으로 채워지며, 각 시스템의 위험 수준과 귀하의 역할에 맞게 범위가 지정됩니다. EU AI Act 커버리지는 62개 통제 항목에 매핑된 113개 조항에 걸쳐 있으며, 제공자와 배포자 역할이 구분되고 콘텐츠가 최소, 제한, 고위험, GPAI, 시스템적 GPAI 분류에 맞게 조정됩니다. ISO 42001은 10개 조항과 38개 부속서 A 통제 항목을 추가하며, AI 수명 주기 역할이 구분되고 공통 커버리지를 위해 EU AI Act 통제 라이브러리와 정렬됩니다.
사전 구축된 평가
모든 통제 항목에 대해 평가 양식이 질문, 증거 요구 사항, 완료 로직을 포함해 이미 구축된 상태로 제공됩니다. 평가를 처음부터 설계하는 대신, 각 통제 항목을 검토하고 평가에 답하며 증거를 첨부하면 됩니다.
스스로 구축되는 감사 추적
인벤토리, 위험 분류, 역할, 통제 완료, 증거가 동일한 워크플로에 있습니다. 감사 자료는 마지막에 조립되는 것이 아니라 거버넌스 작업의 부산물로 생성됩니다.
눈에 띄는 점
적용되는 것을 파악하세요. 준수를 입증하세요.
이 두 가지의 결합이 설계의 핵심입니다. 대부분의 거버넌스 도구는 의무 매핑에서 멈추거나 문서 저장에서 멈추지만, AI Sigil은 규제 문구와 증거를 같은 곳에 유지하므로 모든 주장이 이를 요구하는 조항으로 다시 연결됩니다. 또한 규정이 변경됨에 따라 통제 항목과 증거 요구 사항이 최신 상태로 유지되므로, 귀하의 팀은 변경 로그가 아니라 평가 작업을 수행하게 됩니다.
이런 경우 살펴볼 만합니다…
EU AI Act 의무를 준비 중이며 어떤 조항이 어떤 시스템을 구속하는지 알아야 하거나, ISO/IEC 42001 관리 시스템을 구축 중이며 표준의 조항과 부속서 A 통제 항목이 이미 구조화되어 있기를 원하는 경우입니다. 또한 정책, 증거, 의사 결정이 감사를 위해 만들어진 적 없는 도구들에 흩어져 있는 경우에도 살펴볼 만합니다. 14일 무료 체험이 제공되며, NIST AI RMF 커버리지는 출시 예정으로 안내되어 있습니다.